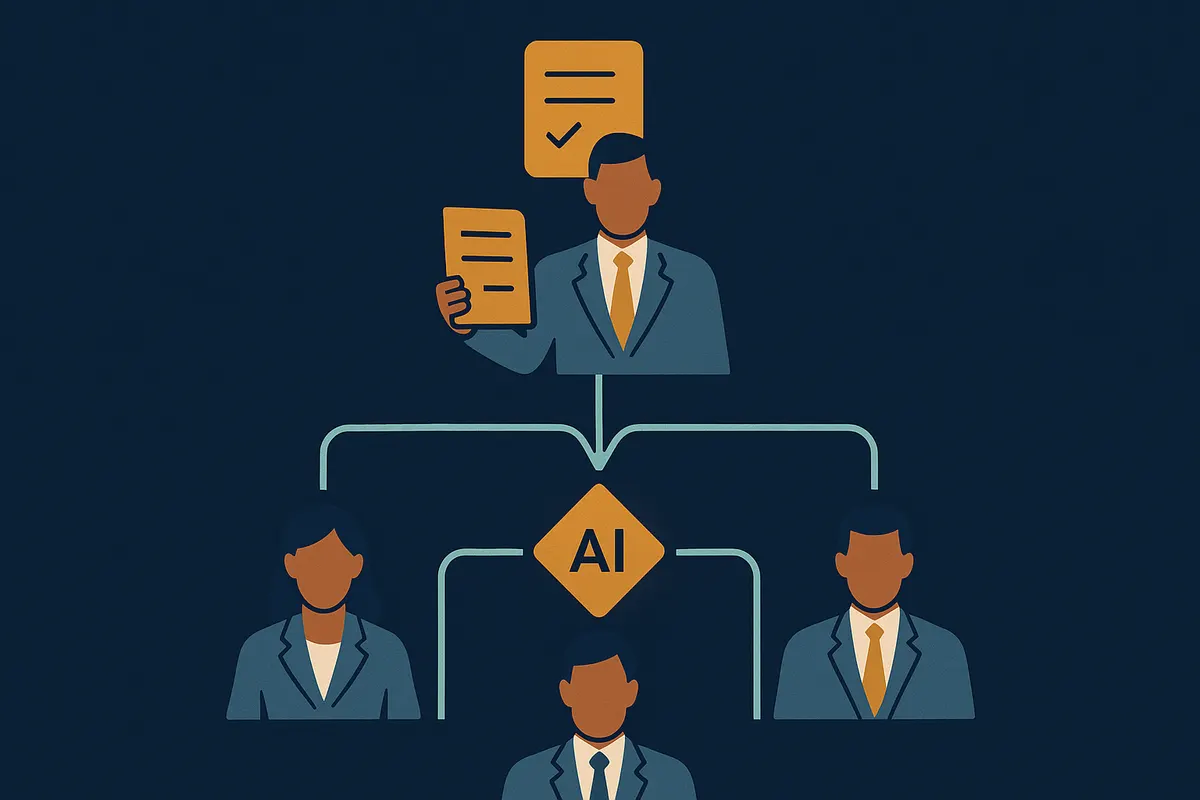
Aunque no exista gobernanza, su equipo ya está utilizando IA. Solo que de forma inconsistente. Una persona usa ChatGPT para informes de estado. Otra copia datos de clientes en una herramienta gratuita sin saber que pueden utilizarse para entrenamiento. Una tercera ha encontrado una herramienta que acelera su trabajo y no se lo ha contado a nadie.
El objetivo de la gobernanza no es controlar ni restringir. Es hacer visible, consistente y seguro el uso de IA, para obtener sus beneficios sin acumular riesgos de forma invisible.
Las cuatro políticas que necesita todo equipo
Una gobernanza eficaz no requiere un documento extenso. Requiere cuatro decisiones claras, por escrito y acordadas con el patrocinador del proyecto.
1. Lista de herramientas aprobadas. Defina qué herramientas pueden utilizarse sin aprobación individual, cuáles requieren consultar al gerente del proyecto o a TI y cuáles están prohibidas. Empiece por las que ya se utilizan. El propósito es la visibilidad, no la prohibición.
2. Reglas de manejo de datos. Defina qué categorías de datos pueden introducirse en sistemas de IA. Como mínimo, los nombres de clientes, la información identificativa, los datos financieros y los documentos confidenciales deben requerir aprobación explícita antes de entrar en una herramienta externa. Esta regla evita la categoría más común de exposición de datos relacionada con IA.
3. Revisión de resultados. Defina qué resultados necesitan revisión humana. Cualquier resultado que influya en una decisión importante, como una evaluación de riesgos, una comunicación o una estimación financiera, debe contar con un punto de control humano. No significa aprobar cada frase generada, sino acordar dónde se sitúa el umbral de revisión.
4. Vía de escalamiento. Defina qué hacer ante resultados inesperados, sospechas de problemas con datos, comportamientos anómalos o comunicaciones del proveedor sobre incidentes. La vía debe ser sencilla: informar al gerente del proyecto, que acudirá a TI o al área jurídica cuando corresponda.
Crear el acuerdo de IA del equipo
Documente las cuatro políticas en un acuerdo de una página firmado por el patrocinador. Así se formalizan, ofrecen una referencia clara y muestran a las partes interesadas que el uso de IA está gestionado.
Un acuerdo mínimo incluye:
- Lista de herramientas con estado: aprobada, requiere consulta o prohibida.
- Clasificación de datos que pueden o no entrar en herramientas externas.
- Condiciones que exigen revisión humana de resultados.
- Contacto de escalamiento y cómo localizarlo.
- Fecha de revisión; una revisión trimestral es suficiente.
Mantenerlo sencillo
El fallo más común consiste en hacerlo demasiado pesado. Una política de doce páginas que exige aprobación jurídica antes de probar cualquier herramienta será ignorada.
El equilibrio adecuado es un conjunto de reglas que las personas recuerden y un registro formal de la decisión. Un acuerdo de una página y una explicación de cinco minutos bastan para la mayoría de los equipos.
Revíselo trimestralmente o al adoptar una nueva herramienta. El entorno cambia tan rápido que una política de seis meses puede no reflejar las herramientas y los riesgos actuales.
El objetivo es que el equipo utilice IA con confianza: que sepa qué está permitido, qué evitar y a quién consultar cuando algo no parezca correcto.
Recurso histórico: el artículo original enlazaba un evaluador de riesgos de herramientas de IA. Ese recurso no forma parte del archivo recuperado. Consulte el registro de recursos históricos.